一, 非涉密文件处理需要注意的问题
(一) 文档分发
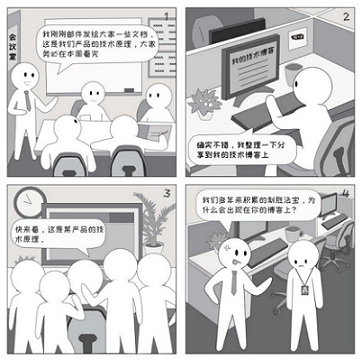
隐患分析: 工作中, 各类文档都有授权扩散范围, 应该严格按照授权范围进行文档的分发, 更应避免将内部资料分发到外部, 产生不良影响.
安全建议: 在编制文档时应首先明确重要程度, 在分发文档时应严格按照对应的知悉范围进行; 一旦发现单位内部文件流传出去了, 应立即通知单位的安全保密人员进行处理. 一旦产品或业务系统的代码公开到网络上, 将会在很大程度上帮助攻击者发现产品或业务系统存在的漏洞, 从而开展有针对性的攻击. 除此之外, 竞争对手在看到代码后, 也有可能进行抄袭.
(二) 代码管理
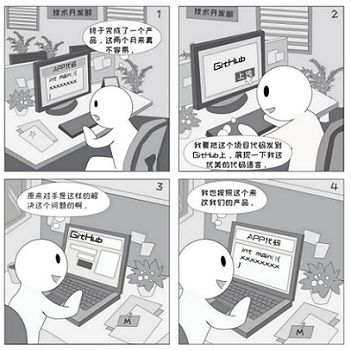
隐患分析: 一旦产品或业务系统的代码公开到网络上, 将会在很大程度上帮助攻击者发现产品或业务系统存在的漏洞, 从而开展有针对性的攻击. 除此之外, 竞争对手在看到代码后, 也有可能进行抄袭.
安全建议: 技术代码建议上传至单位指定的代码管理平台, 并注意设置权限, 不得公开发布到代码共享平台, 不能在网盘, 云盘等未经单位允许的第三方平台上保存; 将重要系统的代码带离工作场所前, 需经单位同意, 并做好防护措施, 在代码使用完毕后确保彻底删除.
(三) 外部打印
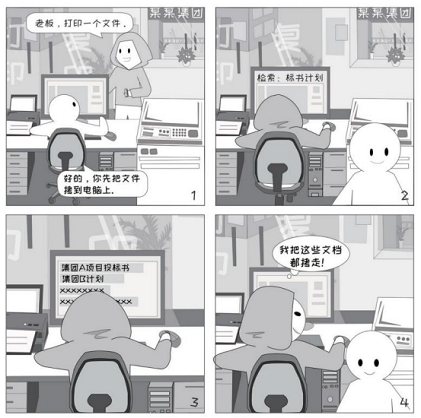
隐患分析: 打印店每天都会处理大量文档, 可能不会及时清除主机上已经打印过的文档. 同时, 一些打印店可能会允许顾客自行在电脑上复制文件并打印, 外部人员可以轻松拷贝打印店电脑上的任意文档, 这样就产生了文档外泄的安全风险.
安全建议: 内部文件原则上不允许外部打印; 如要外部打印时, 须经批准, 建议直接在U 盘中打开文件并打印, 不要拷贝到打印店的电脑上; 如果有条件, 可以使用防拷贝 U 盘, 能有效防范文件被复制的风险.
(四) 共享文件夹
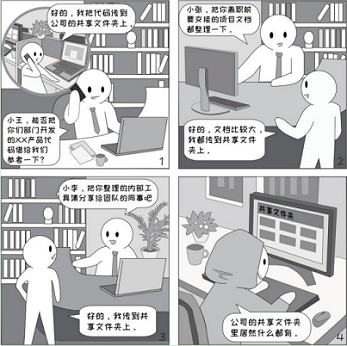
隐患分析: 为方便局域网中文件传递, 部分单位会设置一些公用的共享文件夹. 在这些文件夹中, 可能包含一些传递后未及时删除的内部文件, 这些文件会被侵入的黑客或内部恶意人员窃取, 造成信息泄露.
安全建议: 尽量避免利用共享文件夹分享重要文件; 共享服务器的管理员可以设置定期自动清理共享文件夹功能.
二, 非涉密办公区域需注意方面
(一) 非工作人员进入
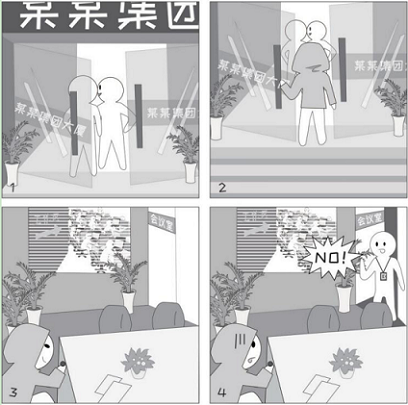
隐患分析: 大门是保护办公区域安全的第一道屏障, 可以防范非工作人员进入工作区后产生的物理风险. 然而, 在与同事聊天, 看手机或有急事时, 可能会忘记关门, 或忘记确认身后是否有人尾随, 因此应在平时养成随手关门的习惯.
安全建议: 进出大门时应观察是否有人尾随; 对不能自动闭合的大门应注意随手关门; 收快递, 拿外卖应在门外进行; 非工作人员进入工作区需登记并由工作人员全程陪同.
(二) 内部会议安全
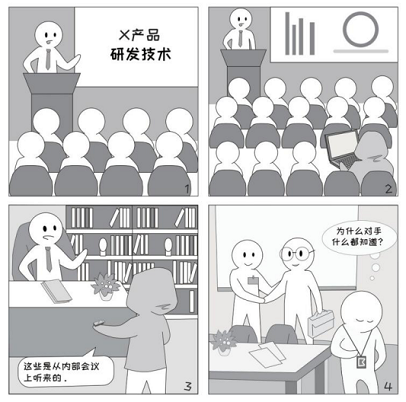
隐患分析: 在内部会议召开的过程中, 会议组织者应确认在场参会人员身份, 员工也应警惕身边是否有可疑或陌生人员, 特别是在进行人数较多的大型会议时. 一旦有非参会人员混入, 就可能造成信息泄露, 从而导致危害性后果.
安全建议: 会议组织者应现场确认参会者身份; 召开重要会议时, 应选择隔音, 封闭的会议室; 会前叮嘱参会人员保密事项; 会后整理会场, 确保不遗留资料, 并擦除信息.
(三) 计算机屏幕保护
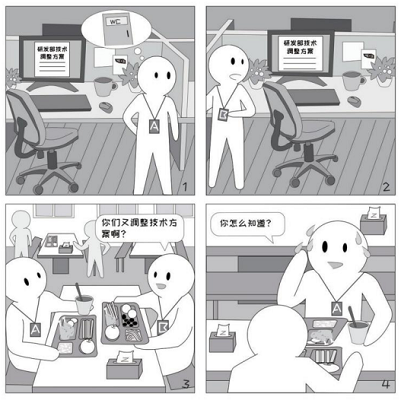
隐患分析: 在单位中, 不同岗位的工作内容, 工作性质不同, 有权限接触到的信息也各不相同, 一些信息在公开披露前需要保密. 因此, 离开电脑前, 应锁定屏幕, 否则就存在被他人看到文件内容, 拷走资料等风险.
安全建议: 如果长时间离开, 建议将电脑关闭; 离开电脑前应使用 Win+L 快捷键锁屏; 设置屏保自动启动: 右击桌面, 选择个性化-锁屏界面-屏幕保护程序设置, 选择屏保程序并设置等待时间 (建议控制在 10 分钟以内) , 同时勾选 "在恢复时显示登录屏幕" .
(四) 桌面隐患
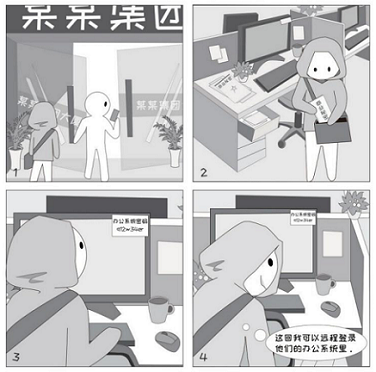
隐患分析: 一旦别有用心者混入办公区域, 桌面就成为他们的首要 "狩猎" 目标. 在其找到目标文件或重要物品后, 会对其进行拍照, 复制, 窃取.
安全建议: 日常工作中, 应及时将重要文件放入带锁的抽屉或柜子里; 不要在桌面上放置重要文件, 存储重要文件的设备, 门禁卡, 钥匙, 写有密码的便签等物品.
(五) 窃听风险
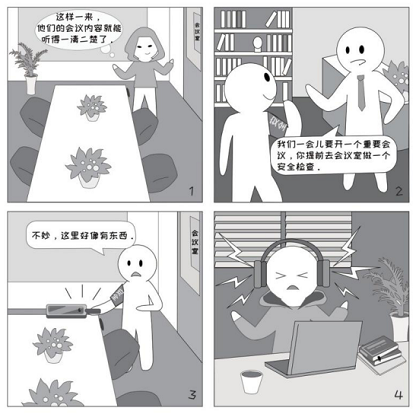
隐患分析: 随着科技的发展, 目前的窃听装置已经能够做得非常小. 在一些需要保密的重要场所, 应该注意防范窃听风险.
安全建议: 如有需要, 可以选购专业的防窃听检测装置, 在重要场所对各个隐蔽位置进行排查, 检测电磁波信号或电子设备是否存在, 判断是否存在窃听风险.
三, 互联网邮件安全
(一) 加密传输
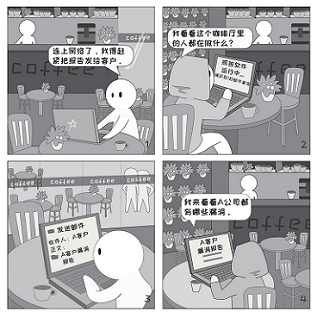
隐患分析: 在一些外部的Wi-Fi 网络中, 可能会有攻击者对流量进行监测. 因此, 在使用 Outlook, Foxmail 等邮件客户端, 或者在外使用网页版邮箱时, 应该选择加密的收件 / 发件端口或 HTTPS 协议, 防止攻击者截获邮件正文和附件.
安全建议: 收发邮件过程中, 应确保传输通道加密; 针对 Web 邮箱, 应确认网页协议为 HTTPS, 否则存在风险; 针对邮箱客户端, 应确认收件, 发件均使用安全的 SSL (TLS) 端口, 默认的 SMTP 和 POP3 端口可能存在风险.
(二) 社工邮件
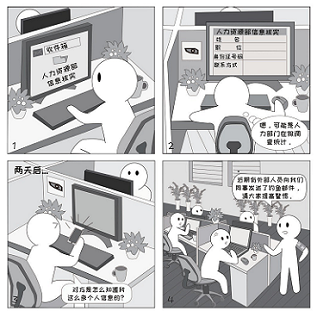
隐患分析: 在计算机网络渗透或攻击中, 社会工程学是指利用人的一些弱点发起攻击. 而利用邮件骗取回复敏感信息, 是最常见的一种社会工程学方式. 特别是一些带有 "尽快回复" "请及时反馈" 字样的邮件, 更容易使人放松警惕, 本能地按照要求给对方回复过去.
安全建议: 在收到各类邮件时, 首先核对发件人是否正确, 提高警惕; 如果发现邮件存在不合常理的地方, 应该通过其他沟通方式向发件人进行确认.
(三) 附件病毒
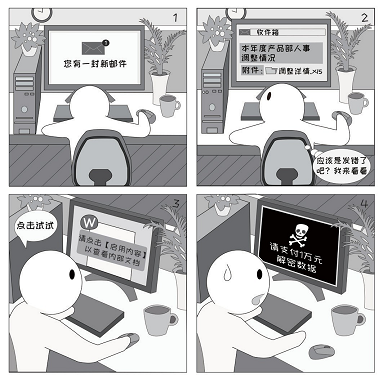
隐患分析: 随着勒索病毒的不断进化, 目前已经发展到针对特定国家, 特定行业开展攻击. 并且, 为防止反病毒软件的查杀, 一些病毒可能不再以Exe 文件形式存在, 而是隐藏在 Office 文档中.
安全建议: 在收到可疑邮件后, 应避免打开其附件文件; 在Office 中, 应避免启用宏和 ActiveX 功能, 特别应该避免为外部文件启用上述功能; 在收到外部发来的邮件附件时, 应首先使用反病毒软件查杀病毒.
(四) 恶意链接
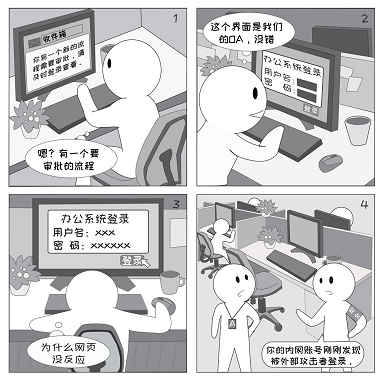
隐患分析: 随着攻击的不断升级, 攻击者可能会制作专门针对某单位业务的钓鱼邮件, 以此增强迷惑性. 同时, 为增强可信度, 攻击者还可能会仿冒一个与该单位高度相似的网站, 诱导员工在上面输入用户名和密码, 这些内容会实时提交给攻击者.
安全建议: 收到包含链接的邮件时, 应确认链接是否与邮件正文所描述的系统一致; 在访问业务系统时, 建议通过浏览器中预先保存的书签点击进入, 不推荐点击外部发来的链接; 手机丢失时, 谨防邮箱内收到的 "查找手机位置" 的邮件.
(材料来源于: 国家保密局)